

Un vol constaté par Cyvers
Selon la société de sécurité web3 Cyvers, la faille s’est produite sur le portefeuille déployeur de Grand Base. En effet, l’attaquant ayant obtenu tous les privilèges pour viser le token natif du protocole DeFi appelé GB. À la suite de cette intrusion, le prix de Grand Base a chuté de près de 99 %.
L’intrus a échangé les tokens GB contre 615 ETH. Les analystes de Cyvers nous ont fourni des informations exclusives sur l’incident, et ils ont ajouté qu’une telle violation était rare sur le réseau Base.
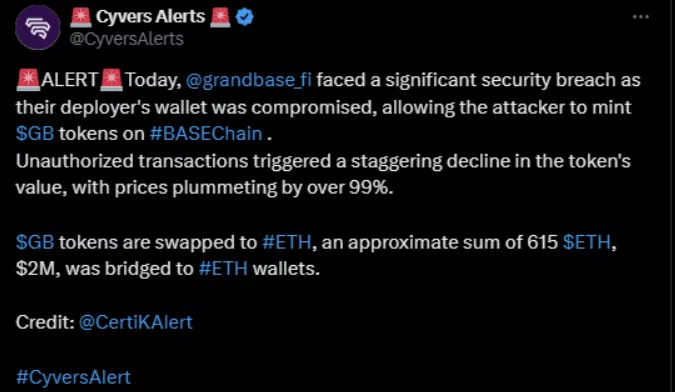
Deddy Lavid, PDG de Cyvers a communiqué ceci : « Avec une perte de 2 millions de dollars en transactions non autorisées, la brèche survenue aujourd’hui à Grand Base illustre de manière frappante la vulnérabilité des écosystèmes Defi. La perte du contrôle d’accès au portefeuille du déployeur compromis soulève des inquiétudes, soulignant l’urgence de protocoles de sécurité renforcés et d’une surveillance vigilante pour se prémunir contre des pertes aussi dévastatrices à l’avenir. »
Grand Base a confirmé la brèche sur les réseaux sociaux, en disant que l’équipe a tracé les portefeuilles des pirates et travaille activement avec les CEX pour geler les fonds.

L’année dernière, les piratages sur le marché des cryptomonnaies ont coûté au secteur la somme astronomique de 2 milliards de dollars. Le mois de janvier a également été marqué par un afflux massif de cyberattaques, les pirates ayant dérobé près de 50 millions de dollars sur le marché.